Isso aconteceu no meu laboratório de estudo em 16 de novembro de 2026. Os prints são reais; o ID da conta AWS foi removido.
01 / O PROBLEMA
O token que ninguém lembra que existe.
No GitOps, a esteira não faz deploy no cluster. Ela só muda uma linha num repositório: a tag da imagem. Só que, para escrever nesse repositório, ela precisa de uma credencial. O caminho mais comum é um token pessoal (PAT) guardado como secret. Funciona no primeiro dia. O problema aparece depois.
Vida longa
Um token de 90 dias que vaza continua funcionando por 90 dias. Ninguém fica sabendo.
Acesso demais
É comum o token enxergar mais repositórios do que precisa, porque restringir dá trabalho.
Preso a uma pessoa
O token é de alguém. Se essa pessoa sai da empresa, o deploy para junto.
Vence na hora errada
Expirou numa sexta às 18h? A esteira quebra no meio de uma entrega e alguém corre atrás de um token novo.
02 / A TROCA
Um crachá de visitante, não uma chave da casa.
Um GitHub App funciona como um crachá de visitante: ele é emitido na hora, vale por pouco tempo e só abre a porta que você liberou. A esteira não guarda token nenhum. A cada execução, ela pede ao GitHub uma credencial nova, que vence em 1 hora.
Uma permissão, um repositório
O App tem uma única permissão, Contents: Read and write, e está instalado só no repositório GitOps. Mesmo que alguém pegue o token no meio da execução, ele não abre nenhum outro repositório e não faz mais nada além de escrever arquivo. E em 1 hora deixa de existir.
O token nasce dentro da esteira
No workflow reutilizável que todas as APIs usam, entrou um passo que gera o token antes de atualizar o GitOps. A action oficial fica fixada pelo SHA do commit, não pela tag, para ninguém trocar o código dela por baixo.
- name: Gerar token temporário do GitHub App
  id: app-token
  uses: actions/create-github-app-token@<sha-fixo> # v3.3.0
  with:
    client-id: ${{ inputs.gitops_app_client_id }}
    private-key: ${{ secrets.GITOPS_APP_PRIVATE_KEY }}
    owner: minha-org
    repositories: gitops          # só este repositório
    permission-contents: write    # só esta permissão

- name: Atualizar tag da imagem no kustomization.yaml
  env:
GITOPS_TOKEN: ${{ steps.app-token.outputs.token }} # vale 1 horaMudança compatível
Saiu como versão v2.2.0 do workflow. Quem ainda usa o token antigo continua funcionando; quem atualiza ganha o GitHub App. Nenhuma API precisou mudar no mesmo dia.
03 / NA PRÁTICA
O mesmo SHA, do merge ao pod.
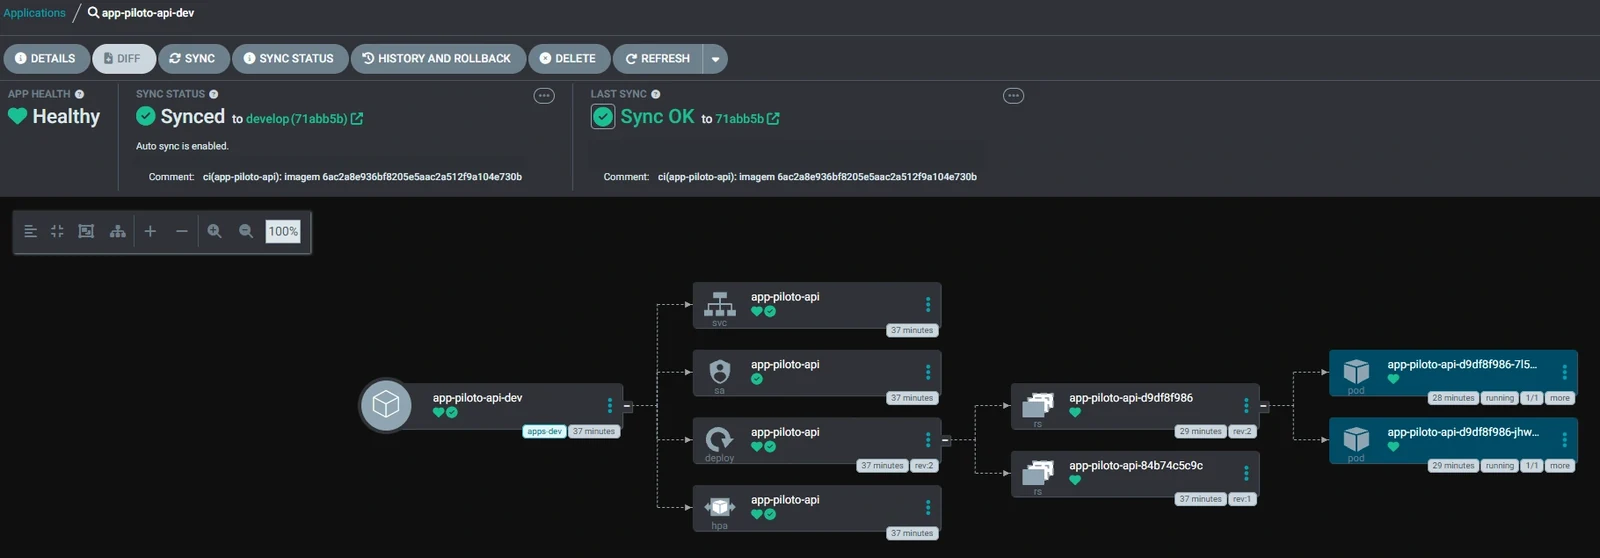
Para provar, fiz uma mudança pequena na API (a mensagem da rota principal) e acompanhei o caminho inteiro. O fio da meada é o SHA do commit: 6ac2a8e. Ele aparece no merge, na imagem, no repositório GitOps e no pod.
- 01
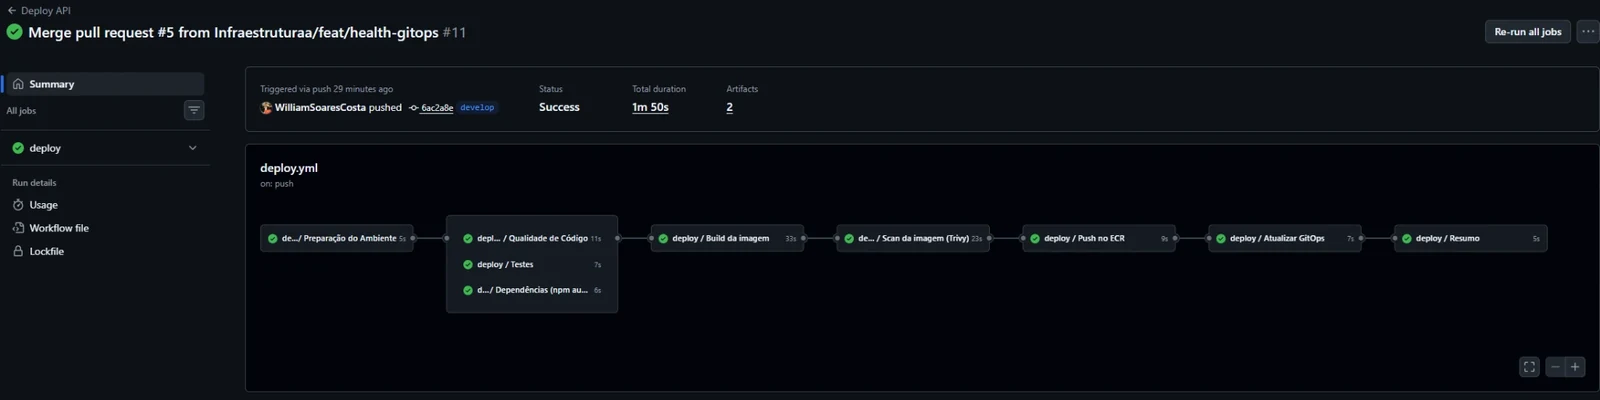
15:03 · Merge do PR em develop
O merge gera o commit 6ac2a8e e dispara a esteira.
- 02
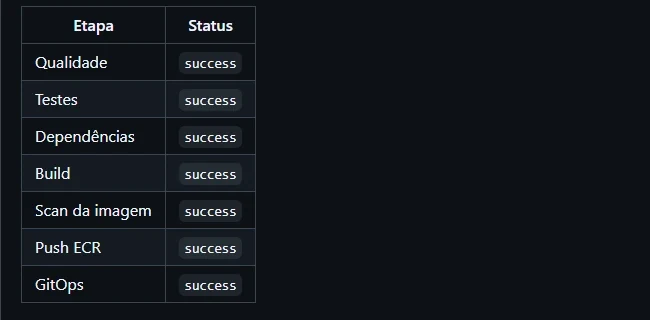
15:05 · Esteira verde em 1m50s
Qualidade, testes e dependências em paralelo, build, scan da imagem no Trivy, publicação no ECR e atualização do GitOps.
- 03
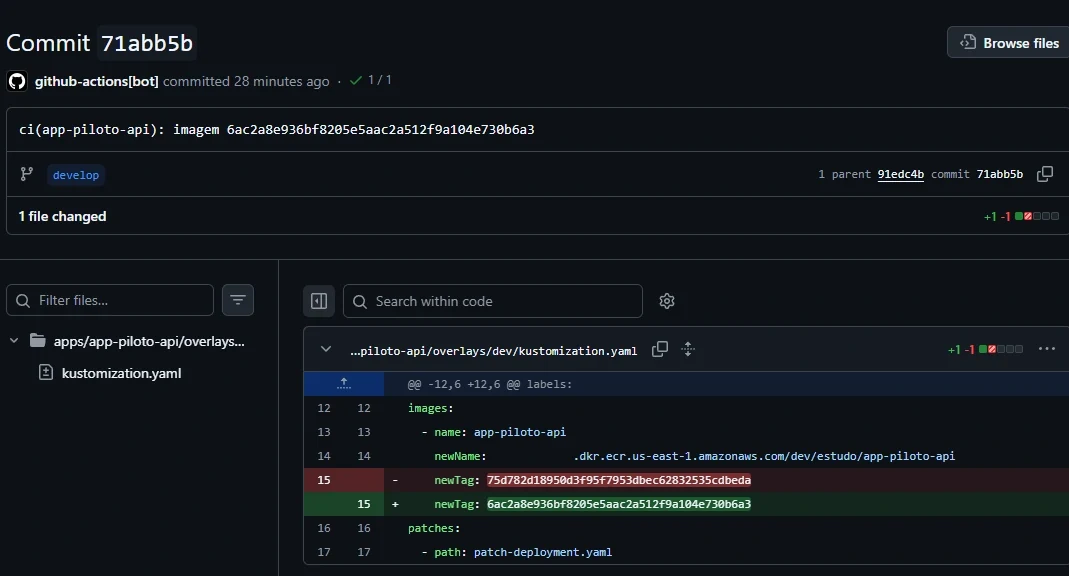
15:05 · Commit do robô no GitOps
O github-actions[bot] troca a tag da imagem para o SHA do merge. Uma linha.
- 04
15:07 · Pod novo no EKS
O Argo CD percebe o commit, sincroniza e o pod sobe com a imagem 6ac2a8e.
04 / O DETALHE
Um erro que é sinal de saúde.
Nos eventos do pod novo apareceu um Readiness probe failed: connection refused. Parece problema, mas é o contrário. No primeiro segundo de vida, a API ainda está abrindo a porta. O Kubernetes pergunta se ela está pronta, ouve um não e simplesmente espera.
Enquanto isso, os pods da versão anterior continuam atendendo. O Deployment está configurado para nunca derrubar um pod antigo antes de o novo responder (maxUnavailable: 0). O cliente não percebe a troca.
05 / POR QUE IMPORTA
Em ambiente crítico, isso vira regra.
Nenhuma credencial de longa duração a esteira não guarda token. Cada execução recebe um novo, que vence em 1 hora.
Menor permissão possível o App só escreve arquivos, e só no repositório GitOps.
A esteira não toca no cluster ela só muda uma linha no Git. Quem aplica é o Argo CD, de dentro do cluster.
Auditoria pronta todo deploy é um commit, com autor, horário e diff de uma linha.
Rollback em segundos voltar a versão é reverter a tag no Git e deixar o Argo CD sincronizar.
Do merge ao pod em ~3 minutos sem ninguém rodar kubectl, sem ninguém entrar no Argo CD.
06 / APRENDIZADOS
O que eu levo dessa.
Automatizar o deploy é metade do caminho. A outra metade é garantir que a automação não vire a porta dos fundos: credencial curta, permissão mínima e um rastro claro de tudo que mudou. O GitHub App resolveu as três coisas de uma vez, e ainda tirou da minha lista a tarefa de lembrar quando o token vence.
william@devops:~$ echo $LESSON_LEARNED
"A melhor credencial é a que expira antes de alguém conseguir usar."